Ciberseguridad en plantas renovables: diez comprobaciones para proteger tu planta mientras España traspone la NIS2
Muchos de los fallos que aprovecharon los ataques recientes contra parques eólicos y solares se corrigen sin rehacer la planta. ATA Cybersecurity propone diez comprobaciones, en el orden en que conviene recorrerlas, y repasa el calendario con el que los países empiezan a exigir medidas como estas
ATA Cybersecurity es la división de ciberseguridad de ATA Renewables, la consultora de ingeniería con más de 409 GW de experiencia en más de 80 países. Asesora a desarrolladores, propietarios y operadores de activos renovables (eólica, fotovoltaica, baterías, hidrógeno, biometano e hidroeléctrica) y los acompaña de principio a fin en todo lo que necesitan en ciberseguridad. Eso abarca el gobierno, el riesgo y el cumplimiento normativo, es decir, quién hace qué, cómo se reporta y qué exige cada norma; el asesoramiento técnico, de la seguridad desde el diseño a la elección de equipos y proveedores; y la ingeniería que implanta en la planta la protección, la detección y la respuesta. Puede entrar antes de que la planta esté diseñada, que es lo ideal, o cuando ya produce. Su base es la ingeniería: conoce cómo funciona cada proceso de una planta y entiende lo que necesitan los equipos que la operan.
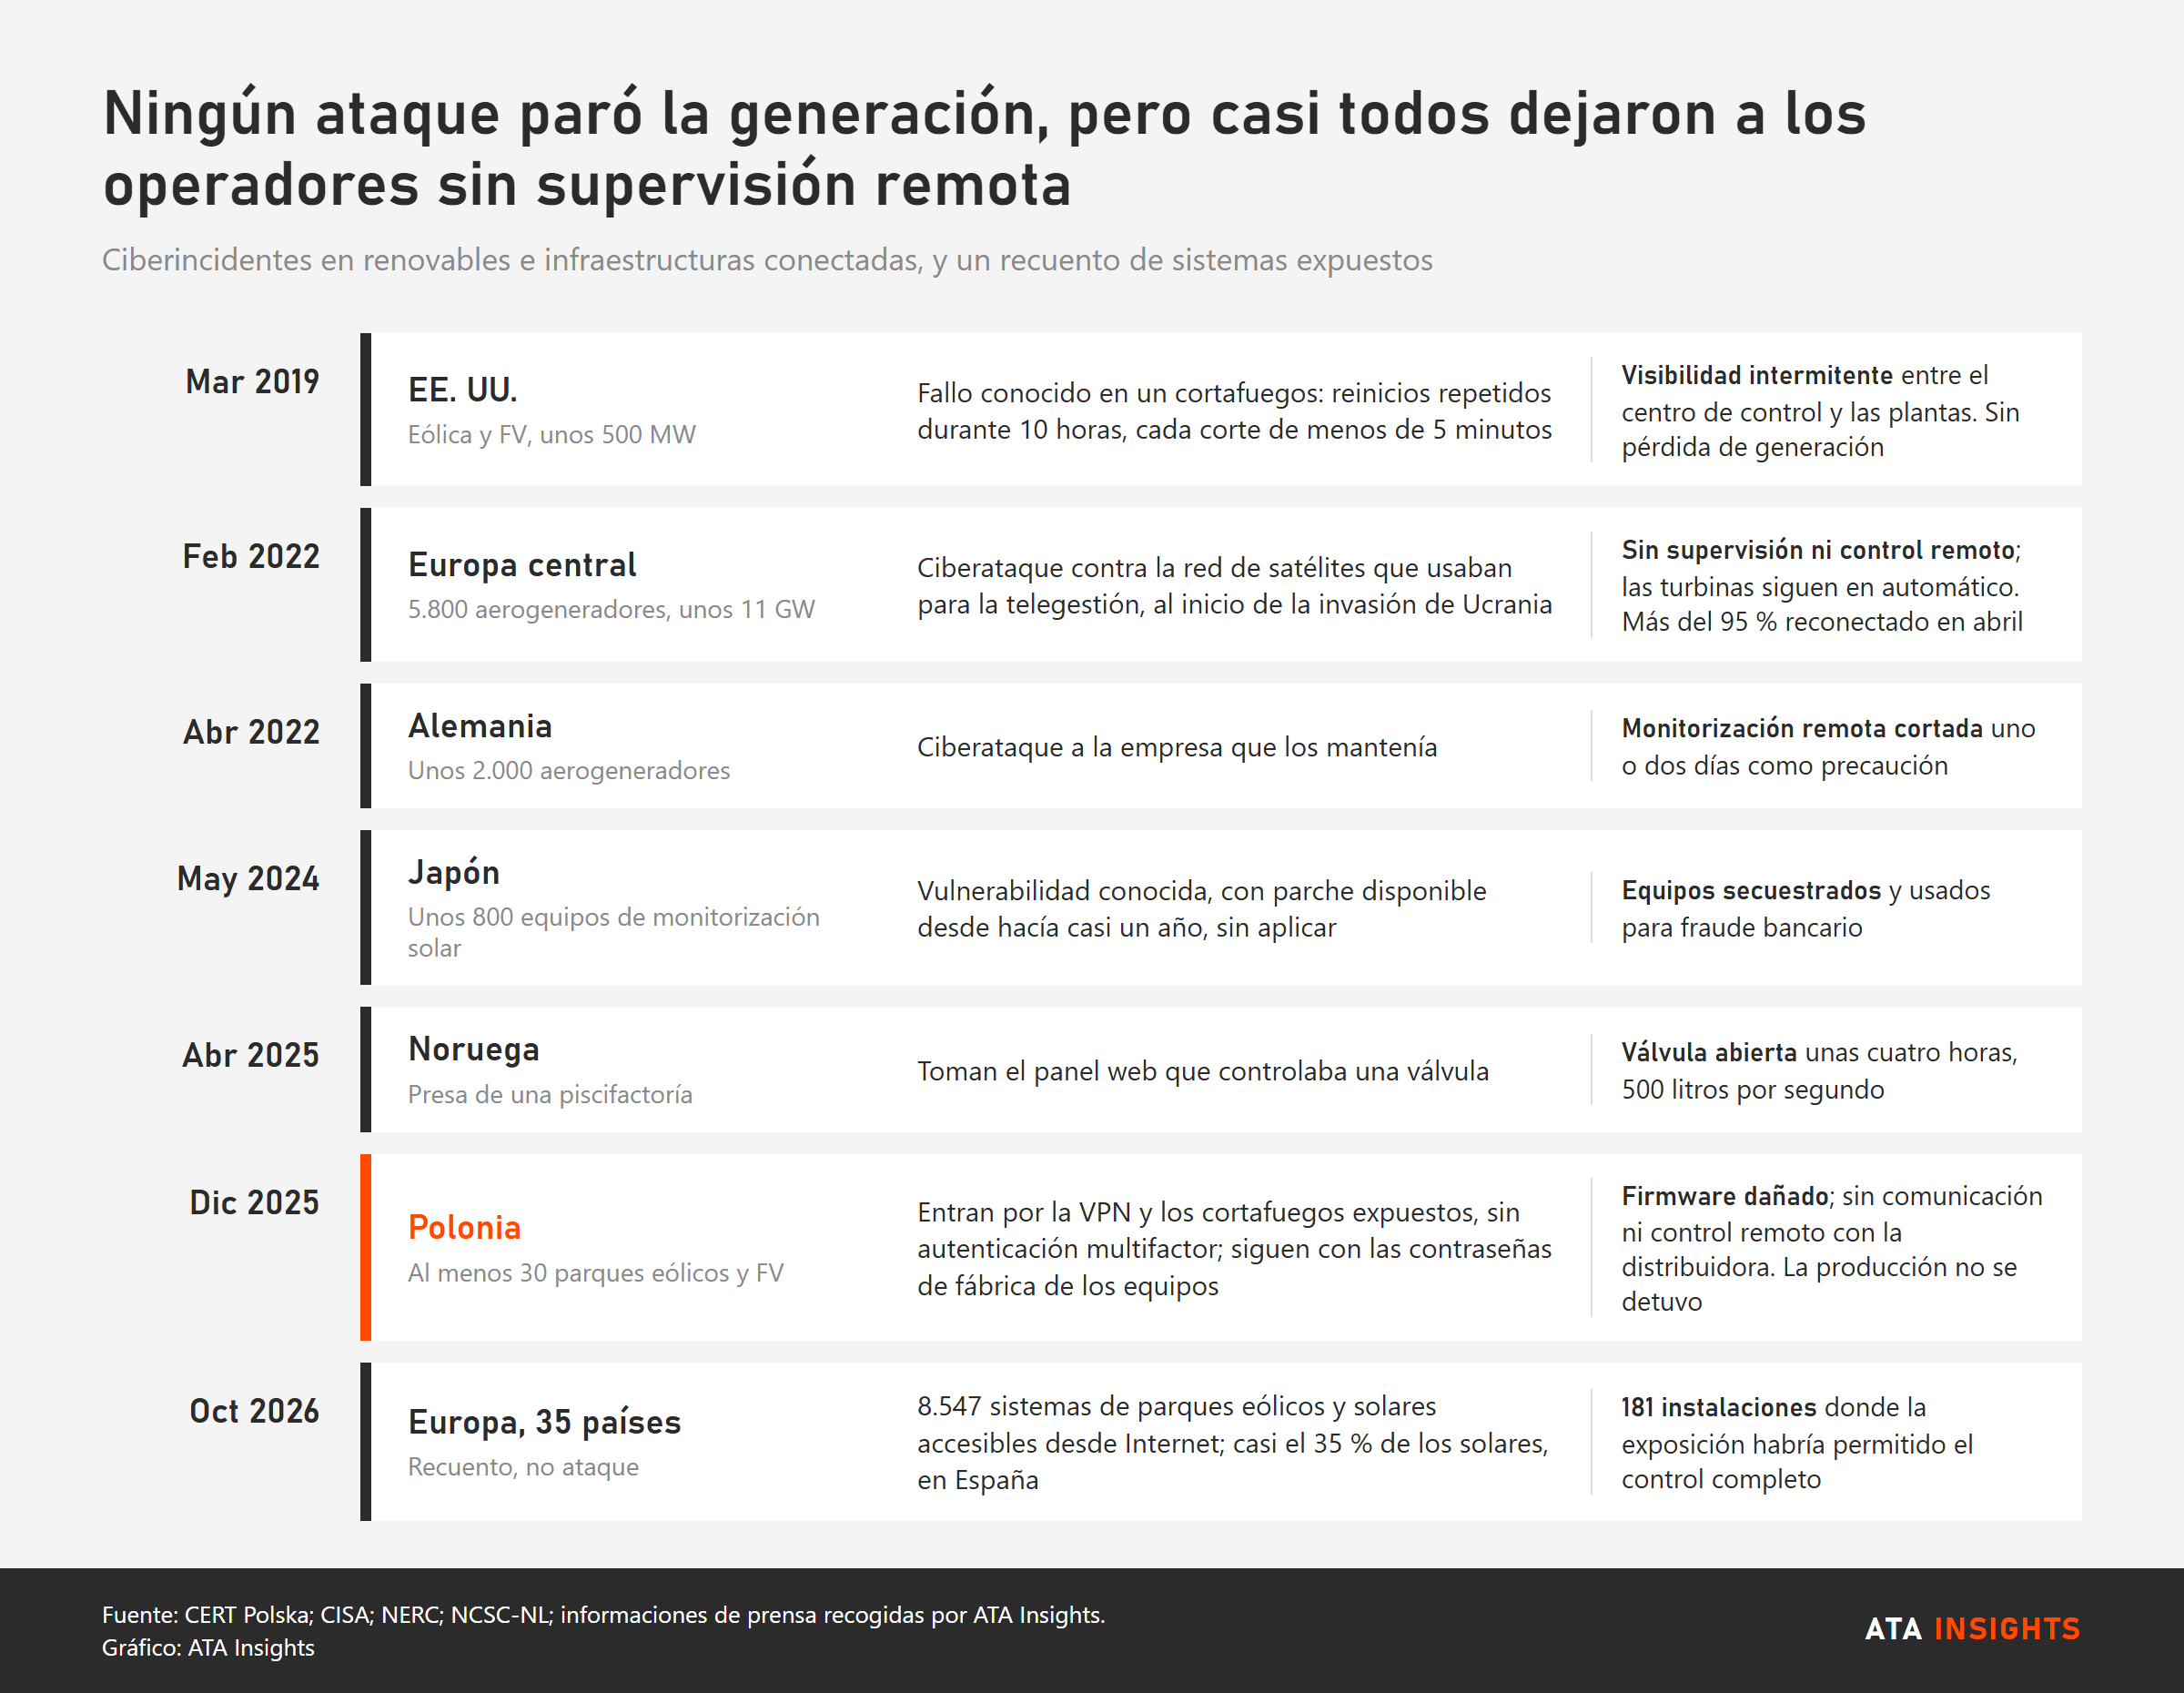
El 29 de diciembre de 2025, al menos 30 parques eólicos y fotovoltaicos de Polonia sufrieron un ataque destructivo. Según el informe de CERT Polska, en cada instalación afectada un mismo equipo hacía de VPN y de cortafuegos, con la interfaz VPN expuesta a Internet y sin autenticación multifactor. Ya dentro, explica la agencia estadounidense CISA, los atacantes usaron credenciales por defecto para llegar a las pantallas de control y a las unidades remotas, cuyo firmware dañaron. Los dos fallos que aprovecharon, un acceso remoto sin doble factor y una clave de fábrica, figuran en cualquier lista básica de comprobaciones.
La recomendación de ATA Cybersecurity empieza por desconfiar de tres frases que sigue oyendo en fotovoltaicas, parques eólicos y subestaciones: estamos aislados de Internet, tenemos un cortafuegos y nunca nos ha pasado nada. Ninguna equivale a estar seguro, porque a un atacante le basta con un solo punto de acceso. Lo bueno es que las tres se pueden comprobar. Estas son sus diez comprobaciones, agrupadas en cuatro bloques, que puedes ir haciendo por fases y, casi todas, sin parar la producción.
Primero, saber qué tienes
1. Haz inventario de todo lo que tiene conexión
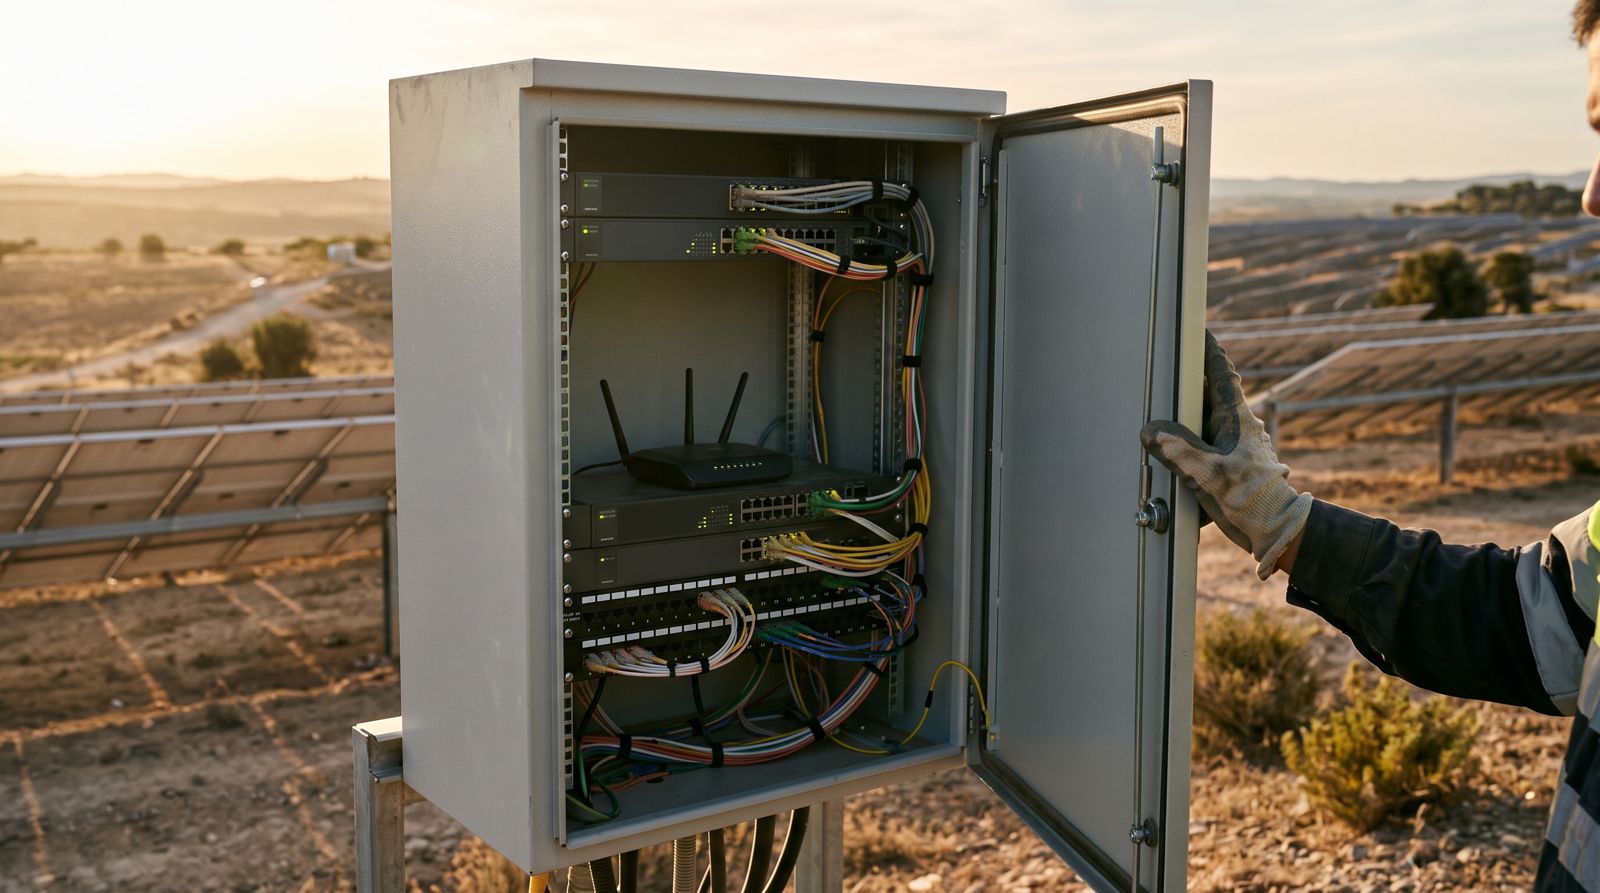
Los equipos de una planta moderna son inteligentes, y eso quiere decir que alguna de sus partes puede estar conectada a Internet. Puede ser el router 4G que instaló la empresa de mantenimiento, la tarjeta de datos de un aerogenerador o el portal web del sistema de monitorización. El SCADA, además, es hoy una aplicación con su propio código. En una planta que ya opera, todo empieza por una lista de lo que hay y de cómo se comunica cada cosa. Sin ella, las otras nueve comprobaciones se hacen sin saber qué hay que proteger.
2. Comprueba qué ve Internet de tu planta
Estamos aislados es la frase más cómoda y también la más fácil de verificar. El 6 de octubre, una empresa neerlandesa de análisis y el centro nacional de ciberseguridad de Países Bajos (NCSC-NL) presentaron un recuento de sistemas de parques eólicos y solares que no deberían ser accesibles desde Internet y lo eran: 8.547 en 35 países de Europa y su entorno. Es un mínimo, porque solo cuentan los que pudieron atribuir a un parque concreto. Unos 2.766, casi el 35 % de los casos solares, estaban en España. En el conjunto, en 181 instalaciones, según calcularon los investigadores, la exposición habría permitido el control operativo completo. Si unos investigadores los encontraron desde fuera, también puede hacerlo un atacante. Mejor que mires tú primero.
Después, cerrar los accesos
3. Cambia las claves de fábrica y usa una distinta en cada planta
Las credenciales por defecto fueron el segundo fallo que se aprovechó en Polonia, y el informe polaco añade que en el sector es habitual repetir las mismas contraseñas en varias instalaciones. En las plantas siguen apareciendo usuarios y contraseñas apuntados en un pósit y pantallas de control con la clave de fábrica. Cambiarlas es lo más barato de la lista, y hacerlo planta a planta tiene una ventaja: si cada una tiene su clave, las que se roben en una no sirven para entrar en las demás.
4. Pon doble factor y un límite de tiempo a cada acceso remoto
Tenemos un cortafuegos tranquiliza menos de lo que parece. En Polonia, los atacantes entraron por el propio cortafuegos, y a veces ni siquiera hace falta atacarlo: un correo de phishing basta para saltarse todos los cortafuegos de una empresa. Por eso ATA Cybersecurity sostiene que hoy lo decisivo es controlar las identidades: quién entra y con qué permisos. En la práctica, eso supone sustituir las VPN permanentes de los proveedores por accesos con autenticación multifactor, limitados en el tiempo y registrados. El técnico entra cuando hace falta y queda constancia de lo que hizo.
5. Separa la planta de la oficina, y las plantas entre sí
Segmentar la red, es decir, dividirla en zonas que no se comunican sin control, dificulta que un correo malicioso abierto en la oficina dé acceso a las pantallas de control de la planta. Para un grupo con activos a ambos lados del Atlántico hay, además, un riesgo menos evidente: una planta mal configurada en un país sin exigencias puede servir para entrar en la red corporativa y, desde ella, a las plantas europeas. Un grupo está tan protegido como su planta peor protegida.
6. Controla los USB y las visitas de mantenimiento
La red no es la única vía de entrada. El técnico del fabricante que viene a actualizar un controlador con un USB puede introducir, sin saberlo, software malicioso que ningún cortafuegos ha revisado. Saber quién conecta qué, y con qué equipo, empieza por un procedimiento escrito.
7. Ten un plan para lo que ya no tiene soporte
Una planta opera veinte años o más y buena parte de sus equipos no se renueva en ese plazo, así que conviven sistemas operativos sin soporte con protocolos industriales diseñados cuando nadie pensaba en ciberataques. Y cuanto más vieja es la tecnología, más fácil resulta atacarla. En 2024, unos 800 equipos de monitorización solar en Japón, con un fallo conocido y sin parchear, acabaron al servicio de fraudes bancarios. Lo que no se pueda parchear hay que aislarlo, y lo que no se pueda aislar, ponerlo en el calendario de sustitución.
Luego, vigilar la planta
8. Monta la vigilancia que te permita avisar a tiempo
Que no conste ningún incidente puede querer decir dos cosas: que no ha ocurrido o que nadie lo ha visto. Ese es el punto débil de nunca nos ha pasado nada, la frase que más se repite. La segunda posibilidad ya tiene consecuencias legales: ante un incidente significativo, la directiva europea NIS2 exige una alerta temprana en 24 horas, una notificación en 72 y un informe final al mes, y Chile da tres horas para la primera alerta. Nadie avisa en 24 horas de algo que no ha detectado; sin monitorización en la planta, no se puede garantizar que se cumpla el plazo.
9. Ensaya cómo operar la planta sin control remoto
En febrero de 2022, el ciberataque contra una red de satélites al inicio de la invasión de Ucrania dejó sin supervisión ni control remoto a 5.800 aerogeneradores de un mismo fabricante, unos 11 GW en Europa central. Dos meses después, un ataque llevó a una empresa alemana de mantenimiento eólico a cortar como precaución, durante uno o dos días, la monitorización remota de unos 2.000 aerogeneradores. En Polonia, la producción siguió, pero se perdieron la comunicación y el control remoto entre los parques y la distribuidora. En ninguno de los tres consta que el ataque parase la generación, y en los tres se perdió la supervisión remota, y eso obliga a tomar decisiones sin información.
El ensayo tiene que partir de qué se protege. En una oficina, lo primero es la confidencialidad de la información; en una planta, que no se pare y, si se para, que vuelva a producir cuanto antes. Y hacer daño puede ser tan sencillo como falsear la lectura de un sensor de luz: basta con decirle a la planta que es de noche para que deje de generar. Un buen plan responde a tres preguntas: cómo se opera sin control remoto, cómo se detecta un dato falso y a quién se llama primero.
Y, al comprar, exigir seguridad
10. Escribe la ciberseguridad en cada contrato
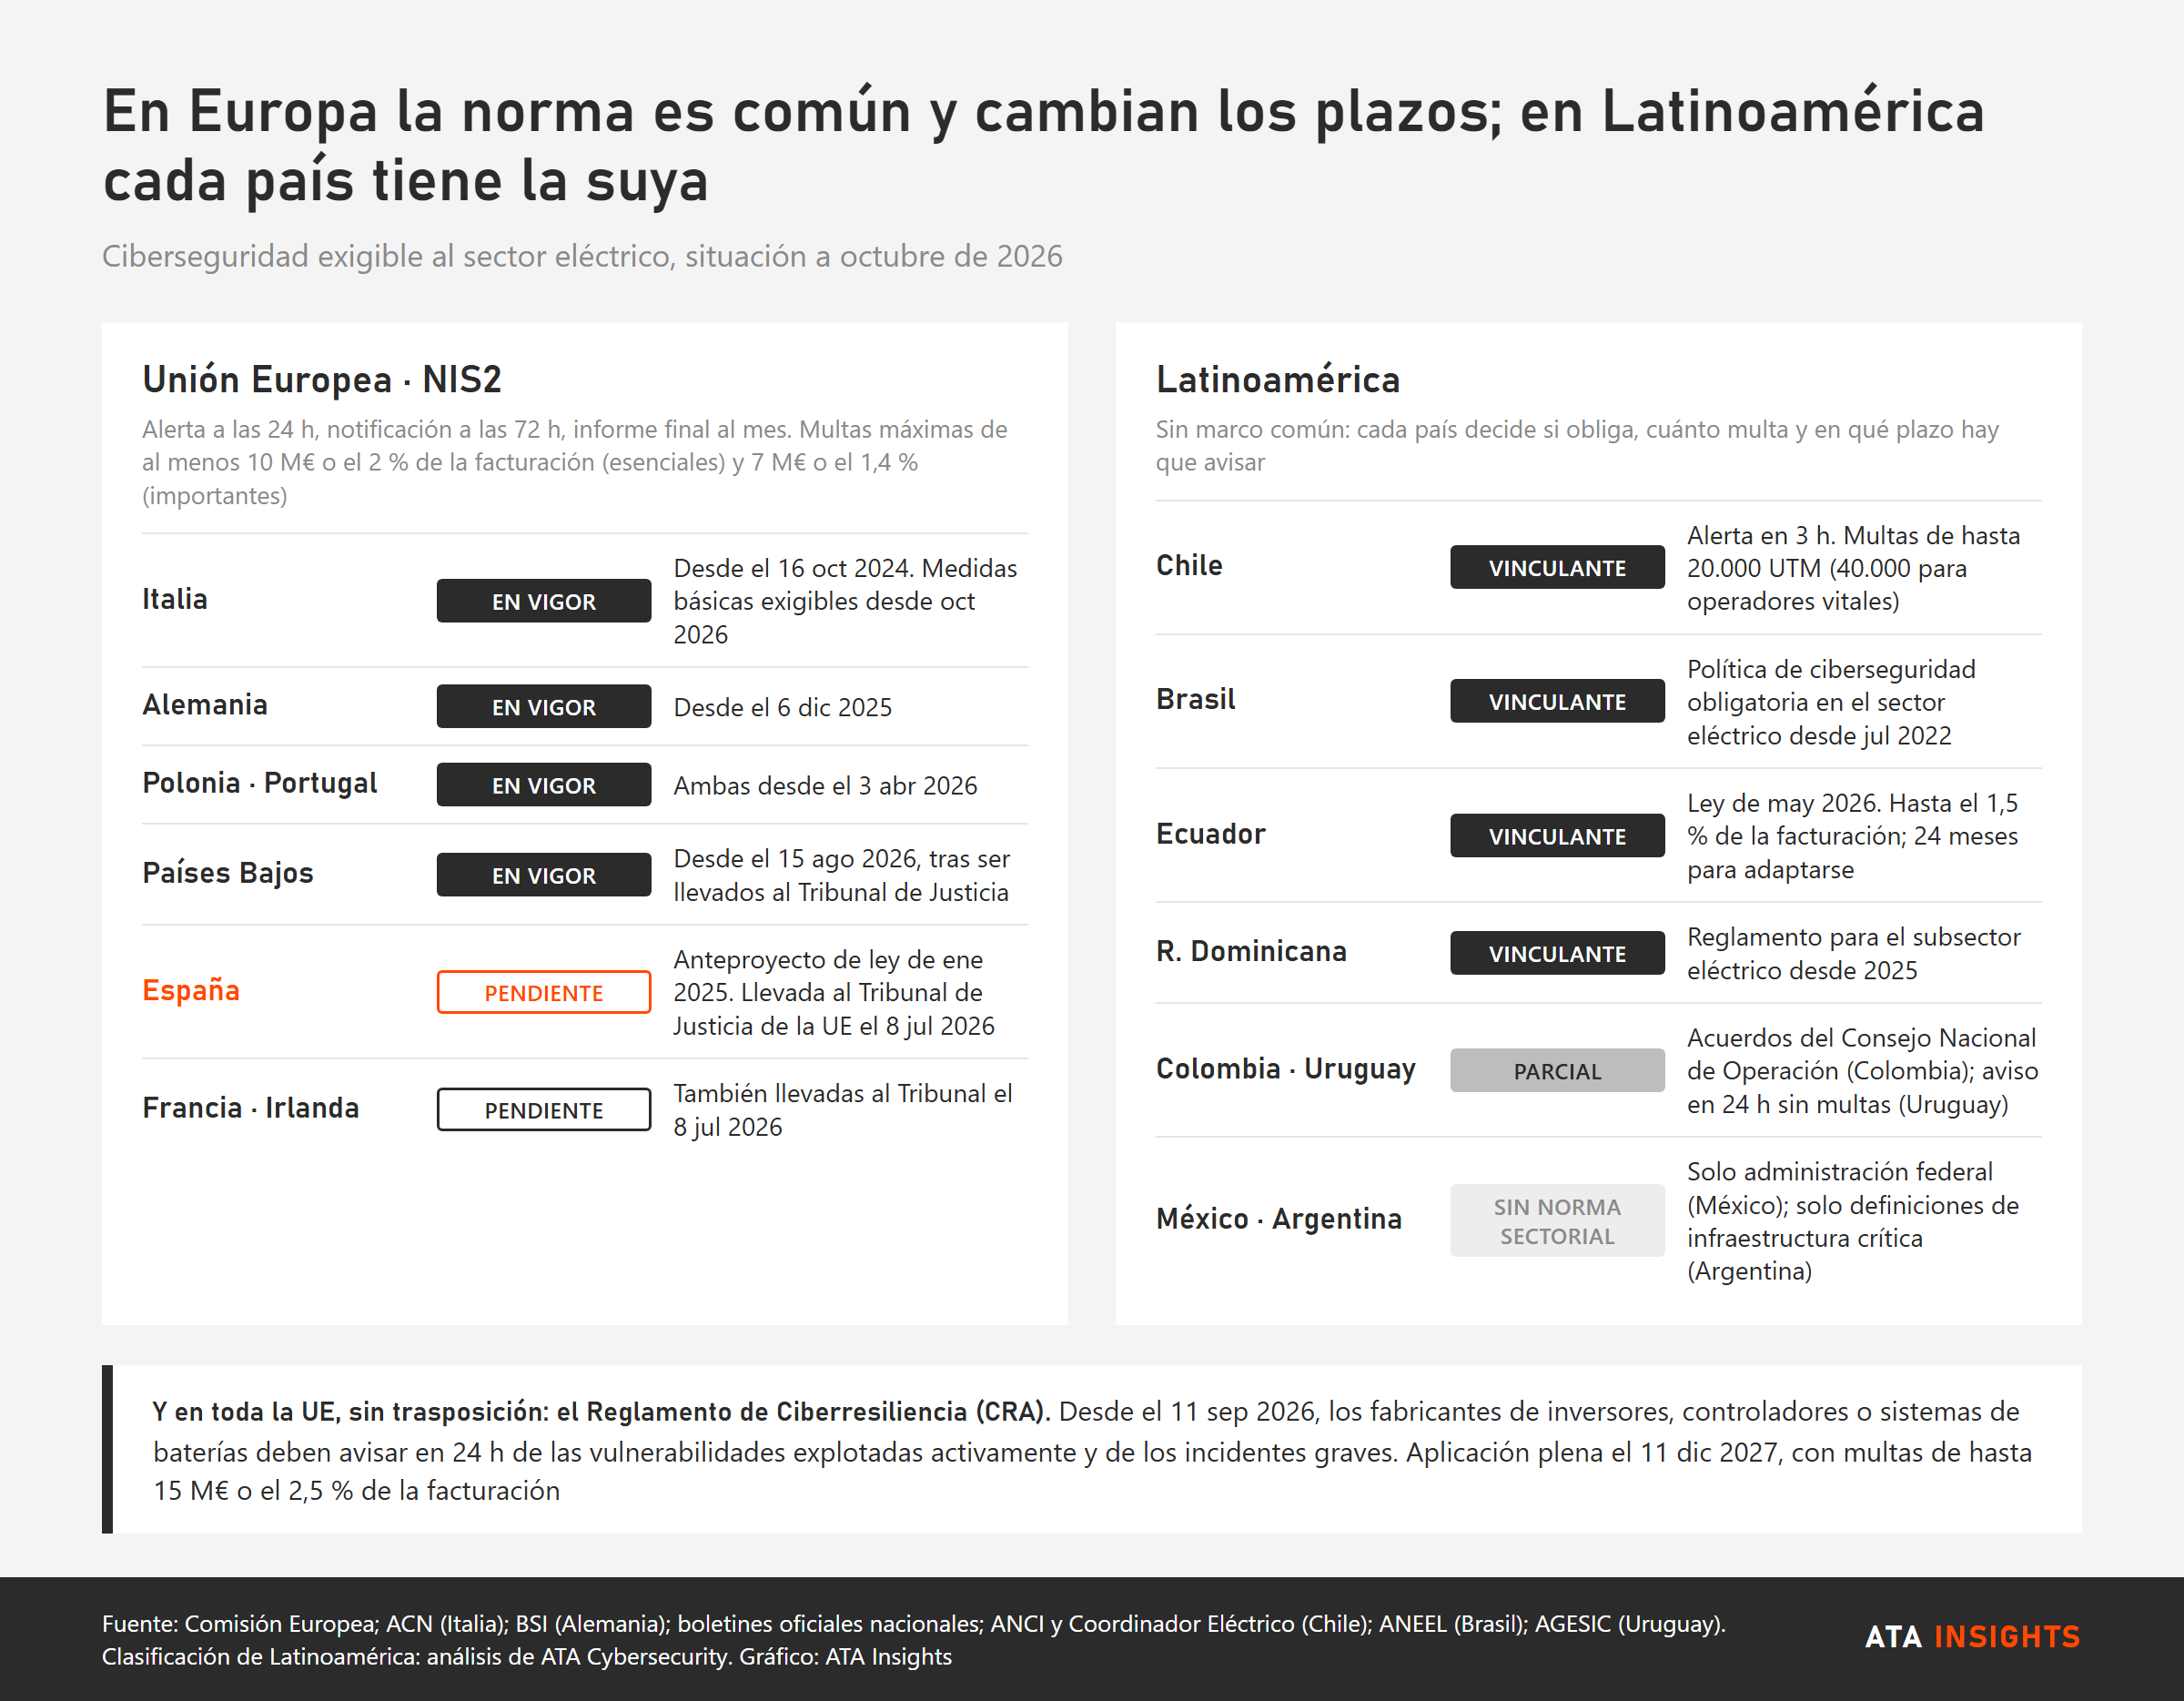
El Reglamento de Ciberresiliencia (CRA, por sus siglas en inglés) se aplica directamente en toda la UE y recae sobre los fabricantes de productos con elementos digitales, como inversores, controladores o sistemas de baterías. Desde el 11 de septiembre de 2026 deben avisar en 24 horas de las vulnerabilidades explotadas activamente y de los incidentes graves que afecten a sus productos, también a los que ya están en el mercado; el resto de obligaciones llega el 11 de diciembre de 2027. Para el propietario, el CRA se traduce en una cláusula de compras: un ingeniero de ATA Renewables cifró en siete, como mínimo, los grandes suministradores de equipos de una fotovoltaica, siete posibles vías de entrada cuya seguridad conviene exigir por contrato. En una planta nueva es la comprobación más rentable, porque, antes de construir, pedir una certificación al proveedor cuesta una línea en el contrato.
Cuándo te lo van a pedir
Una misma fotovoltaica, con los mismos inversores y el mismo SCADA, tiene obligaciones muy distintas según el lado de la frontera en que esté. En la Unión Europea, la NIS2 incluye la electricidad entre los sectores de alta criticidad y va mucho más allá de los productores: alcanza también a comercializadoras, distribuidoras, transportistas, operadores del mercado, agregadores, almacenamiento y puntos de recarga, por lo general a partir de empresa mediana. Para las entidades esenciales, el techo de las multas es de al menos 10 millones de euros o el 2 % de la facturación mundial, la cifra que sea mayor.
Lo que cambia de un país a otro es el calendario. Italia aplica su decreto desde el 16 de octubre de 2024, y fija octubre de 2026 como plazo para las medidas básicas de seguridad. Carlos Ramírez, de ATA Cybersecurity, describe el modelo italiano como una cuenta atrás: en cuanto la agencia nacional (ACN) te manda los requisitos, «ya vas a contrarreloj». Alemania tiene su ley en vigor desde el 6 de diciembre de 2025; Polonia y Portugal, desde el 3 de abril de 2026.
España va por detrás. El 8 de julio de 2026, la Comisión Europea la llevó ante el Tribunal de Justicia de la UE, junto con Francia, Irlanda y Países Bajos, por no haber notificado la trasposición completa (Países Bajos la tiene en vigor desde el 15 de agosto), y el anteproyecto de Ley de Coordinación y Gobernanza de la Ciberseguridad, aprobado por el Consejo de Ministros el 14 de enero de 2025, aún no ha llegado a las Cortes. El retraso da tiempo, pero poco: la ley se aplicará también a las plantas que ya operan, y lo habitual, según Ramírez, es un periodo de adaptación de un año o año y medio en el que se puede responder con una hoja de ruta. Quien llegue con las diez comprobaciones hechas tendrá buena parte de esa hoja de ruta escrita.
En Latinoamérica la situación es más desigual. Chile, con su alerta en tres horas, y Brasil, que exige una política de ciberseguridad a los agentes del sector eléctrico desde 2022, van por delante; Ecuador publicó su ley en mayo de 2026, con 24 meses de adaptación; México solo tiene una política para la administración pública federal y Argentina se queda en las definiciones de infraestructura crítica. Ramírez previene contra leer la falta de norma como tranquilidad: en un país sin regulación específica, «eso no quiere decir que no te puedan hackear la planta».
Por dónde empezar
En una planta nueva, por el diseño: elegir equipos, protocolos y arquitectura de red pensando en la seguridad antes de construir. Es la fase que recomienda ATA Cybersecurity, aunque puede entrar en cualquier otra, porque, en palabras de Ramírez, «lo que buscamos es ser un socio para toda la vida de nuestro cliente». En las que ya operan, por el inventario y por lo más rápido: las claves de fábrica y los accesos remotos, que fueron los dos fallos que se aprovecharon en Polonia, y la segmentación. A los grupos con cartera internacional les conviene hacerlo igual en todas partes. Ramírez ha visto a grandes operadores aplicar el mínimo europeo en todas sus plantas aunque fuera de Europa no se lo pidan, por pura economía: veinte cortafuegos comprados de una vez salen más baratos por unidad que dos, y con las mismas soluciones en todas partes basta un solo centro de operaciones de seguridad para vigilarlas.
Por encima de las multas queda lo que ningún reglamento cuantifica. Una parada cuesta ingresos y reputación, pero en una planta también hay personas trabajando junto a equipos eléctricos. «Para mí el impacto principal siempre son las personas», dijo Ramírez.
La lista, en una página
- Haz inventario de todo lo que tiene conexión y de cómo se comunica, y sabrás qué estás protegiendo
- Mira tu planta desde Internet para saber si de verdad está aislada y cerrar lo expuesto antes de que lo encuentre otro
- Cambia las claves de fábrica y usa una distinta en cada planta, para que una clave robada no abra toda la cartera
- Pon doble factor y un límite de tiempo a cada acceso remoto, y ningún proveedor conservará un acceso permanente a tu planta
- Separa la planta de la oficina y las plantas entre sí, y a un correo malicioso le costará mucho más llegar a la planta
- Controla los USB y las visitas de mantenimiento, y sabrás qué entra en tu planta además del técnico
- Parchea, aísla o sustituye lo que ya no tiene soporte, para que nadie pueda entrar aprovechando un fallo conocido
- Monta la vigilancia que detecta un incidente, porque sin ella no hay forma de avisar dentro del plazo que marca la ley
- Ensaya cómo operar sin control remoto, y el día que falle tu equipo sabrá llevar la planta
- Exige la ciberseguridad por contrato a cada proveedor antes de construir, cuando incluirla cuesta poco
Has llegado a este análisis porque ATA Insights pone inteligencia independiente sobre la transición energética delante de más de 86.000 profesionales del sector. Eso es exactamente lo que hacemos para proyectos financiados, eventos y empresas: convertir tu trabajo en alcance.
Mira cómo difundimos trabajos como este →La transición energética, en tu correo
Únete a más de 86.000 profesionales que leen nuestros briefings independientes en cinco sectores.